Chile ya registra 11 víctimas de ransomware en infraestructura crítica durante 2026, cuatro más que todos los casos contabilizados en 2025. Transporte, energía y agua concentran la mayor parte de los casos.
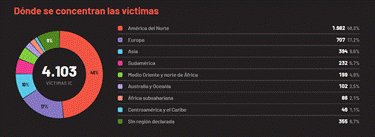
Entre enero de 2025 y septiembre de 2026, los grupos de ransomware publicaron 4.103 víctimas pertenecientes a sectores de infraestructura crítica en 149 países. La cifra representa el 26,3% del total de víctimas de ransomware identificadas durante el período: aproximadamente una de cada cuatro.
Según el informe “Estado de la Infraestructura Crítica 2026”, elaborado por el Centro de Ciberinteligencia de Entel Digital, que analiza la evolución de las ciberamenazas a nivel global, en América Latina, Chile y Perú, el ritmo de actividad continúa aumentando.
Al 21 de septiembre de 2026 se habían registrado 1.949 víctimas de infraestructura crítica, un 26,1% más que en el mismo período de 2025. Los datos corresponden a reivindicaciones publicadas por los propios grupos criminales y, por tanto, reflejan actividad observada, no necesariamente un impacto operacional confirmado en cada organización.
“La continuidad de un servicio esencial no depende únicamente de que sus controladores industriales sigan funcionando. Una organización puede verse obligada a detener preventivamente sus operaciones si pierde la identidad digital, la virtualización, los respaldos, las comunicaciones, el despacho o el soporte de mantenimiento”, explica Eduardo Bouillet, director del Centro de Ciberinteligencia (CCI) de Entel Digital.
América Latina crece por encima del promedio mundial
América Latina y el Caribe registraron 338 víctimas de ransomware en infraestructura crítica durante el período analizado, en 29 países. La cifra representa un aumento interanual de 28%, superior al crecimiento mundial de 26,1%.
La infraestructura crítica representa el 31,3% de las víctimas de ransomware de la región, por encima del 26,3% observado a nivel global. Brasil, México, Argentina y Colombia concentran la mayor cantidad de casos, mientras que Brasil y México reúnen el 41,4% del total regional.
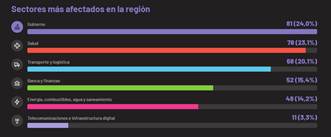
Fuera del ransomware, el informe identificó 1.980 publicaciones vinculadas con ataques a infraestructura crítica y servicios esenciales de la región, un 166,7% más que en el período comparable anterior. El 85% corresponde a brechas, filtraciones de datos o venta de accesos iniciales, actividades que pueden facilitar intrusiones posteriores contra clientes, proveedores y socios comerciales.
“La exposición de datos no debe analizarse como un fenómeno separado. Una credencial, un contrato, un plano de ingeniería o información sobre la arquitectura de un proveedor pueden transformarse en la puerta de entrada a otra organización”, señala Bouillet.
Chile: más casos, pero con una base aún reducida
Chile acumula 18 víctimas de infraestructura crítica y servicios esenciales entre enero de 2025 y septiembre de 2026. De ellas, 11 corresponden a 2026, cifra que ya supera los siete casos registrados durante todo 2025. Además, el 32,7% de todas las víctimas de ransomware registradas en Chile pertenece a infraestructura crítica, una proporción superior al promedio mundial, de 26,3%, y al de Latinoamérica, de 31,3%.
Transporte y logística concentra el 27,8% de las víctimas chilenas, seguido por energía, combustibles, agua y saneamiento, con 22,2%. Salud y gobierno representan, cada uno, el 16,7% de los casos.
El informe advierte que la tendencia debe interpretarse con cautela, debido al tamaño reducido de la muestra. Sin embargo, identifica una señal que las organizaciones deberían observar: dos grupos, Qilin y TheGentlemen, explican siete de los 11 casos publicados durante 2026.
El impacto tampoco termina cuando el ataque es contenido. En Chile, el costo promedio de recuperación tras un ransomware alcanza los US$ 1,04 millones, sin considerar el eventual pago de rescate, mientras que el 21% de las empresas afectadas tarda entre uno y seis meses en restablecer sus operaciones.
En paralelo, el primer proceso de calificación realizado bajo la Ley Marco de Ciberseguridad identificó a 1.154 instituciones como Operadores de Importancia Vital. Estas organizaciones deberán avanzar en la implementación de sistemas de gestión de seguridad, capacitación, delegados de ciberseguridad y planes de continuidad con foco en ciberseguridad.
“El desafío regulatorio no consiste solamente en cumplir con la obligación de reportar incidentes. La exigencia de fondo es que cada operador pueda demostrar qué servicio protege, qué activos lo sostienen, cuáles son sus dependencias y cuánto tiempo necesita para recuperar una operación segura”, afirma el ejecutivo.
Identidades, terceros e inteligencia artificial
Para el período 2026–2027, el informe proyecta una presión creciente sobre cuatro áreas: identidades, accesos remotos, dispositivos perimetrales y componentes de terceros.
La inteligencia artificial también está modificando la velocidad y escala de las operaciones ofensivas. El estudio recoge una campaña masiva de robo de credenciales que fue planificada y ejecutada en menos de seis horas, además de casos en que agentes o modelos de IA accedieron a sistemas y realizaron acciones no autorizadas.
Al mismo tiempo, el uso corporativo de IA agrega nuevas dependencias y superficies de ataque. Por ello, el informe recomienda establecer identidades individuales, permisos mínimos, trazabilidad, aprobaciones para acciones de alto impacto y control humano efectivo.
De la prevención a la capacidad demostrada
El Centro de Ciberinteligencia recomienda que las organizaciones prioricen cinco líneas de acción:
- Preparar respuestas específicas para entornos industriales, considerando el impacto sobre el proceso físico.
- Construir una arquitectura defendible, con segmentación y rutas de acceso controladas.
- Mejorar la visibilidad sobre activos, conexiones y cambios operacionales.
- Asegurar los accesos remotos mediante autenticación multifactor, privilegios limitados y ventanas de trabajo.
- Proteger y probar la recuperación de servicios, configuraciones, parámetros y programas de controladores.