
– Una investigación de la empresa de ciberseguridad Xmartlab detectó sistemas hospitalarios de almacenamiento de exámenes que cualquier persona podía consultar desde un navegador, sin contraseña, con datos de más de 1,3 millones de pacientes en el mundo.
– En el caso chileno, dos servidores mal configurados dejaron a la vista más de 8,1 millones de imágenes y 5,77 terabytes de datos clínicos, casi el triple de las imágenes detectadas en Estados Unidos.
– Hernán Astudillo, investigador asociado del ITiSB de la Universidad Andrés Bello, explica la cifra como un país que está incorporado tecnología avanzada más rápido de lo que está desarrollando capacidades para administrarla.
Más de 8,1 millones de imágenes médicas de pacientes quedaron disponibles en internet desde Chile sin ninguna barrera de acceso, entre las 41 naciones donde una investigación global del equipo de ciberseguridad de la consultora Xmartlab detectó servidores abiertos. Solo cuatro países registraron una exposición mayor, entre ellos Kenia, donde un único servidor concentraba cerca de 21 millones de imágenes.
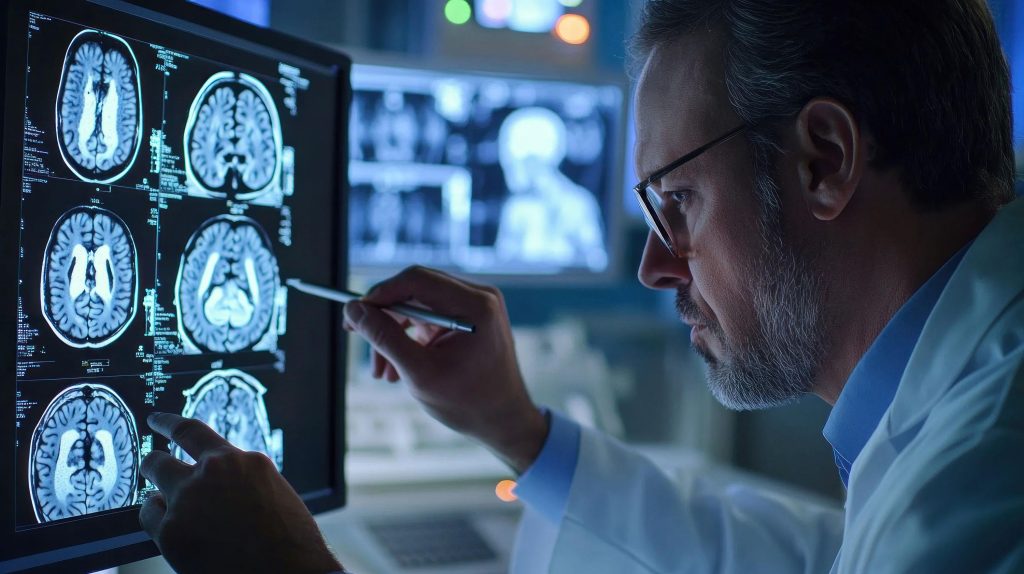
El estudio rastreó los sistemas de imágenes médicas conocidos como PACS/DICOM, que hospitales y clínicas usan para almacenar y compartir exámenes como radiografías o tomografías. El equipo encontró 222 servidores abiertos y sin autenticación en 41 países de todos los continentes habitados. India, China, Argentina y Brasil figuran entre los países con exposición detectada.
El Dr. Hernán Astudillo, investigador asociado del Instituto de Tecnología para la Innovación en Salud y Bienestar de la Universidad Andrés Bello, ITiSB-UNAB, y Director del Doctorado en Ingeniería de Sistemas Avanzados (DISA), observa el mismo patrón fuera del sector salud. Pone como ejemplo que es usual que las personas entregan a interlocutores que no conocen ni verifican su nombre, RUT, dirección y número, datos suficientes para suplantar una identidad.
“Hemos alcanzado un nivel económico para poder adquirir tecnologías avanzadas, pero todavía no tenemos un nivel de madurez en la gestión de procesos que nos permita dotar a esos sistemas de seguridad, robustez y privacidad”, sostiene el investigador, quien se refirió al estudio en una actividad de ciberseguridad del Instituto.
Un error de configuración
Los sistemas PACS están diseñados para que el personal de una institución consulte exámenes desde distintos equipos de la red interna, siempre con credenciales de acceso. Cuando un servidor de ese tipo se conecta a internet sin exigir autenticación, cualquier persona que conozca o encuentre su dirección web puede ver su contenido. Xmartlab describe estos hallazgos como puertos abiertos, sin necesidad de un ataque sofisticado.
Ese mecanismo explica que unos pocos equipos basten para exponer el volumen de un país completo. Los dos servidores chilenos identificados por el estudio superaron por sí solos el total registrado en Estados Unidos, donde la investigación contabilizó 2.997.232 imágenes de pacientes al descubierto.
La investigación también encontró una amenaza en curso. Los archivos de 178.991 pacientes estaban siendo cifrados por un ransomware, un programa malicioso que bloquea la información para exigir un pago por liberarla, en el momento exacto en que el equipo los revisó. Xmartlab reportó el caso como incidente en vivo al CERT del país correspondiente.
Para el Dr. Astudillo, estos casos reflejan sistemas probados solo en condiciones normales de operación. El investigador menciona como ejemplo las instituciones que dejan de atender público cuando una lluvia intensa daña un servidor. “Si hiciéramos aviones, serían aviones que vuelan, y si hay una tormenta, se caen. Si hacemos sistemas, funcionan bien si está todo bien, y si alguien nos hackea, se caen”, plantea el académico.
El valor de un dato clínico
Los servidores expuestos almacenaban imágenes asociadas a pacientes y a estudios con información clínica. Esa asociación permite reconstruir la historia médica de una persona a partir de la frecuencia y el tipo de exámenes que se ha realizado. “Que se filtre tu radiografía, por sí sola, no tiene gran importancia. Que se filtre que has ido al oncólogo cuatro veces en los últimos dos meses hace que tu pareja, tu empleador y tu seguro te vean con otros ojos”, explica Astudillo.
El riesgo se distribuye de forma distinta entre el sistema público y el privado. Según el investigador, los hospitales públicos tienen más probabilidad de sufrir intrusiones porque cuentan con menos recursos para protegerse. Algunas de esas intrusiones podrían incluso pasar sin ser detectadas por la propia institución.
Las clínicas privadas, en cambio, concentran mayor cantidad de exámenes e historiales clínicos, mejor organizados. Esa acumulación eleva el daño potencial de una filtración, aunque sus sistemas resulten más difíciles de vulnerar. “Es más difícil hackear una clínica privada, pero si lo logran, encuentran una mina de oro”, agrega el especialista.
Regulación, multas y entrenamiento
Chile cuenta con dos regulaciones que se aplican a esta situación. La Ley 21.663 de Ciberseguridad, vigente desde 2025, exige a las instituciones designar un responsable de seguridad, mantener un sistema de gestión y reportar incidentes a la Agencia Nacional de Ciberseguridad, ANCI, dentro de plazos estrictos. La Ley 21.719 de Protección de Datos, que rige en plenitud desde el 1 de diciembre de 2026, clasifica los datos de salud como sensibles y fija multas de hasta 20.000 UTM.
El Dr. Astudillo distingue dos modelos internacionales de control. En Europa, un regulador define normas, monitorea su cumplimiento y aplica multas millonarias a empresas como Amazon o Google. En Estados Unidos, la responsabilidad recae en las empresas, que enfrentan demandas multimillonarias cuando ocurre un incidente. Chile, según el investigador del ITiSB, combina regulaciones detalladas con una baja aplicación de sanciones y escasas demandas por responsabilidad civil.
Su propuesta parte por la fiscalización preventiva. Las búsquedas simuladas, como las que permitieron elaborar el estudio de Xmartlab, son sencillas de realizar y permitirían detectar servidores expuestos antes de que ocurra una filtración. “Si a mí me multan por manejar en el carril de las micros o con la revisión de gases vencida, ¿por qué no se multa a una empresa grande y descuidada que deja que roben los datos de sus clientes?”, cuestiona el académico de la UNAB.
El especialista también identifica un vacío en la investigación posterior a los incidentes. Países como Estados Unidos y Brasil convocan comisiones de expertos externos para establecer qué falló. En el sector público chileno, en cambio, el procedimiento habitual es el sumario administrativo, conducido por un funcionario de la misma organización que debe evaluar a colegas con quienes trabaja a diario.
La otra vía que plantea es el entrenamiento práctico. El ITiSB y Xmartlab organizan para el 1 de diciembre, en la sede de la Facultad de Ingeniería de la Universidad Andrés Bello, un ejercicio de ciberseguridad con un hospital ficticio pero realista, para que personal de salud y de tecnologías de información identifique riesgos y practique respuestas. “Equivocarse bajo control es la única forma de aprender”, afirma el investigador