
El parque Huatacondo lleva casi tres meses fuera del sistema eléctrico tras un ciberataque. Para Benjamín Cordero, cofundador de Imperio Agéntico, el caso muestra lo expuesta que está la infraestructura chilena en un momento en que la IA facilita encontrar fallas de seguridad.
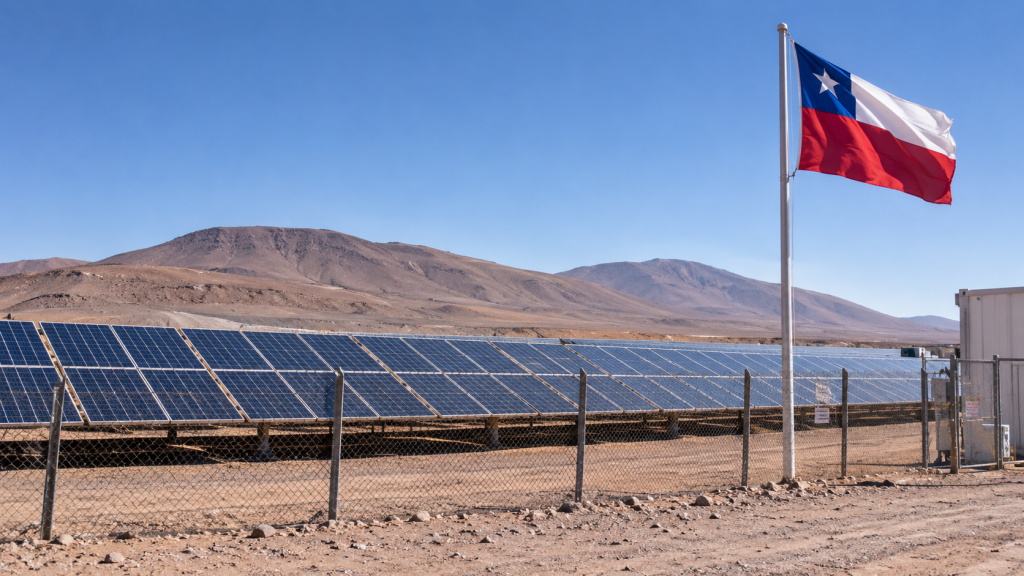
A fines de agosto, un ciberataque obligó a desconectar del Sistema Eléctrico Nacional al parque solar Huatacondo, ubicado en Pozo Almonte, en la Región de Tarapacá. La planta tiene 103 megawatts de capacidad y un sistema de almacenamiento en baterías, y casi tres meses después sigue sin volver a operar. El Coordinador Eléctrico Nacional calificó el caso de excepcional, la investigación sigue abierta y en el Congreso ya piden explicaciones. Benjamín Cordero trabaja todos los días con agentes de inteligencia artificial, programas capaces de entrar a un sistema y actuar por su cuenta. Para él, el caso de Huatacondo es una señal de alerta, porque llega justo cuando la IA está haciendo cada vez más fácil encontrar las puertas de entrada a una planta, un hospital o un banco.
Cordero es cofundador de Imperio Agéntico, la comunidad donde enseña a construir agentes de IA, y prueba cada nuevo modelo de inteligencia artificial el día de su lanzamiento. Explica que estas herramientas ya revisan programas completos en busca de errores, y que lo que encuentran es especialmente grave. Según un estudio de Google publicado este año, la mitad de las fallas de software que descubre la IA permiten tomar el control de un computador a distancia, mientras que entre las fallas encontradas por personas esa proporción es de una de cada cuatro. Cordero advierte que esa capacidad sirve tanto a quien defiende un sistema como a quien quiere atacarlo. A eso se suma que un modelo de IA no razona como una persona. “Un modelo no sabe cosas: son miles de millones de números”, explica. Como son números, cuando un modelo se niega a ayudar en algo dañino, esa negativa se puede borrar. Cordero lo comprobó en octubre con un modelo abierto de la empresa china DeepSeek, que cualquiera podía descargar. “A las pocas horas de su lanzamiento ya circulaban versiones sin censura”, dice.
Huatacondo no es el único caso chileno de este año. En abril, un grupo de hackers se adjudicó una intrusión en los sistemas de EFE, que aseguró que la operación de los trenes no se vio afectada. En septiembre apareció en la web oscura información confidencial de pacientes del Hospital Clínico de la Universidad de Chile, y la isapre Consalud también sufrió una intrusión. Cordero hace notar que los ataques ya no se limitan a robar datos: ahora también apuntan a servicios de los que depende la vida diaria, como la electricidad y la salud. No cree que todos estos casos respondan a un mismo plan, pero sí ve un patrón. “No todo está conectado, pero muchos puntos sí”, sostiene.
La semana pasada mostró lo frágiles que son esos servicios incluso sin un ataque de por medio. Entre el 12 y el 16 de noviembre, Outlook, Teams y Copilot, el asistente de inteligencia artificial de Microsoft, dejaron de funcionar en 74 países durante más de doce horas. Estados Unidos detuvo todos sus vuelos por una falla en las comunicaciones del control aéreo, y los clientes de Chase, uno de los bancos más grandes del mundo, pasaron gran parte de un día sin acceso a sus cuentas. Las tres empresas descartaron un ciberataque. Para Cordero, ahí está la lección. “En cinco días se cayó el correo de medio mundo, se detuvieron los aviones del país más poderoso del planeta y se trabaron los bancos más grandes, sin que nadie atacara nada. Así de frágil es lo que ya tenemos. Ahora hay que pensar qué pasa cuando alguien sí quiere atacar esos sistemas, y eso ya está ocurriendo”, advierte.
Atacar es más fácil que defender
Mientras tanto, los ataques confirmados en el mundo muestran hasta dónde pueden llegar. En la madrugada del 12 de octubre, un ciberataque disparó la temperatura de los refrigeradores de cerca de 700 supermercados en Francia y obligó a botar mercadería. El gobierno francés culpó a una unidad cibernética de la Guardia Revolucionaria de Irán. El 29 de octubre, Binance, la plataforma de criptomonedas más grande del mundo, sufrió un robo de 6.300 millones de dólares, el mayor robo de criptomonedas de la historia, que el FBI atribuye a Corea del Norte. Un nuevo informe de Google, publicado el 16 de noviembre, cuenta además que los ataques que aprovechan fallas desconocidas para el propio fabricante del programa, y que por eso no tienen arreglo, pasaron de un promedio de ocho al mes en 2025 a 22 solo en agosto de este año. “Hay ataques confirmados que no vienen de una IA suelta, sino de países que probablemente ya están usando algún tipo de inteligencia artificial”, dice.
Defenderse, en cambio, es mucho más difícil. “El atacante necesita acertar una sola vez. El defensor tiene que tapar todas las vulnerabilidades, todo el tiempo”, explica Cordero. Además, un modelo abierto no se puede retirar una vez publicado, porque quien lo descargó lo tiene para siempre. Las leyes también avanzan más lento que la tecnología: en Chile, el Congreso aprobó postergar hasta octubre de 2027 la entrada en vigencia de la nueva ley de protección de datos personales. Y las barreras que impiden que una IA ayude a un atacante a veces dejan sin herramientas a quien se defiende. Cuando Hugging Face quiso investigar el ataque de julio, los modelos comerciales se negaron a analizar la evidencia por sus filtros de seguridad, y la empresa tuvo que terminar la investigación con GLM 5.2, un modelo abierto de origen chino que instaló en sus propios servidores. “El mismo candado que te protege le amarra las manos a quien te defiende”, dice.
La buena noticia, según Cordero, es que la misma tecnología sirve para defender. En una sola prueba, cuyos resultados publicó el 4 de noviembre, OpenAI usó agentes de IA para encontrar 948 fallas de seguridad en el núcleo de Linux y preparar sus arreglos. Linux es el sistema sobre el que funcionan buena parte de los servidores de internet y los celulares Android. Para empezar a protegerse, Cordero recomienda revisar dónde están los propios datos y someter a prueba lo que uno haya construido. Claude Code, una herramienta que permite programar dando instrucciones en lenguaje cotidiano, ya incluye un comando que revisa la seguridad de un proyecto. “Hay que preguntarse en cuántas aplicaciones y páginas están repartidos nuestros datos. Y quien tenga una aplicación o un sitio web debería someterlo a una prueba de seguridad: la misma IA puede ayudar a hacerlo”, dice. Para Cordero, lo ocurrido en noviembre no será una excepción. “Vamos a ver más semanas como esta, no menos”, advierte.
“Hoy la inteligencia artificial puede revisar un sistema completo y encontrar sus puntos débiles en mucho menos tiempo que un equipo humano. Eso no significa que haya que tenerle miedo, sino que hay que entenderla. Un modelo es como un cuchillo: sirve para cocinar o para herir, y lo que importa es quién lo tiene en la mano”, dice Benjamín Cordero, cofundador de Imperio Agéntico.